
TeamPCP démasqué : un avatar de chat et un mot de passe fuité
September 7, 2026 · 8 min read
Métamorphose de rentrée : la newsletter de Predicta Lab évolue
À partir de ce numéro, la newsletter s'ouvre au-delà de l'OSINT et adopte un nouveau design. En plus de la couverture du renseignement en sources ouvertes que vous connaissez déjà, nous suivrons désormais aussi l'actualité de la cybersécurité, le renseignement sur les cybermenaces (CTI) et les dernières avancées de l'IA : les domaines qui façonnent de plus en plus le paysage que nous couvrons.
Le même engagement pour une information pointue et pertinente, conçue pour mettre le contenu lui-même au premier plan.
Un avatar de chat et un mot de passe fuité
Lorsque des agents de la police fédérale australienne sont entrés dans deux maisons près de Perth le 26 août, ils ont enfin mis au jour une partie de ce que les chercheurs ont appelé la plus longue série d'attaques sur la chaîne d'approvisionnement logicielle. Deux hommes d'Australie-Occidentale, âgés de 21 et 23 ans, font face à 14 chefs d'accusation au total pour leur rôle présumé dans TeamPCP, le ver npm Shai-Hulud, la compromission de LiteLLM et une campagne de mars qui a empoisonné cinq écosystèmes logiciels en environ cinq jours. L'AFP affirme que le code malveillant du groupe a potentiellement compromis plus de 1 000 organisations, permis le vol de plus de 500 000 identifiants et exfiltré au moins 300 gigaoctets de données, pour des coûts de remédiation mondiaux estimés à plusieurs centaines de millions de dollars.
Cinq jours, cinq écosystèmes, un token
TeamPCP est apparu fin 2025 comme un groupe opportuniste d'exploitation du cloud, scannant Internet à la recherche d'API Docker et de plans de contrôle Kubernetes exposés. Début 2026, il s'est tourné vers la chaîne d'approvisionnement logicielle, et plus précisément vers les outils open source auxquels tout le monde fait confiance. Fin février, le groupe a exploité un workflow GitHub Actions mal configuré dans Trivy d'Aqua Security, le scanner de vulnérabilités open source le plus déployé, et en est reparti avec un token de compte de service. TeamPCP a ensuite publié une version malveillante de Trivy qui a infecté des milliers de pipelines CI/CD avec un voleur d'identifiants. L'un de ces pipelines appartenait à LiteLLM, la passerelle IA qui totalise environ 95 millions de téléchargements par mois : son token de publication PyPI a été récupéré, et deux versions piégées de LiteLLM ont suivi le 24 mars. CloudSEK a ensuite estimé que l'attaque contre LiteLLM à elle seule avait exposé les données de plus de 2 500 organisations.
Le groupe était aussi bruyant par choix, TeamPCP pratiquait une forme de recrutement cyclique. En mai dernier, il a publié le code source du ver Shai-Hulud et organisé un concours public offrant 1 000 $ en Monero à quiconque mènerait avec lui la plus grande opération sur la chaîne d'approvisionnement, en classant les participations selon le nombre de téléchargements des paquets compromis. Les participants se voyaient aussi promettre une rémunération supplémentaire s'ils « trouvaient quelque chose de bien ».
Tirer le fil : d'un alias à un avatar de chat
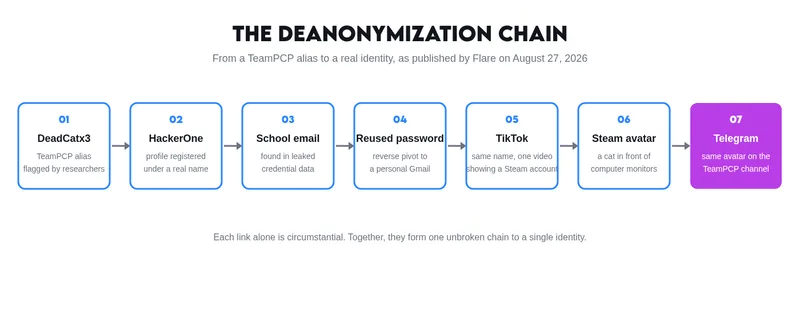
Ce même goût pour l'attention a fourni aux enquêteurs leur premier fil. L'Emerging Threats Team de Flare, qui a publié le jour des arrestations, a détaillé la chaîne. Elle commence avec DeadCatx3, un alias distinctif que plusieurs entreprises de sécurité avaient identifié comme lié à TeamPCP. Une recherche par nom d'utilisateur a fait remonter un profil HackerOne enregistré au nom de Ruben Thomson, ainsi qu'un compte Hugging Face dont la bio mentionnait masscan[.]cloud, un domaine de commande et contrôle utilisé en mai par le ver Mini Shai-Hulud du groupe.
À partir du nom, Flare a trouvé une adresse e-mail scolaire dans des données d'identifiants fuitées, puis a pivoté à rebours sur le mot de passe réutilisé pour remonter jusqu'à un Gmail personnel. Ce Gmail menait à un compte TikTok au même nom, dont l'unique vidéo montrait un compte Steam. La photo de profil Steam : un chat assis devant des écrans d'ordinateur, sans aucun résultat en recherche d'image inversée. Exactement la même image illustrait le canal Telegram de TeamPCP. Brian Krebs a mené une enquête parallèle via le DNS passif, des données de fuites et les registres d'entreprises australiens, qui a fait apparaître une société que le suspect de 21 ans avait enregistrée sous le nom OPSEC Express. Les médias australiens ont confirmé que Ruben Thomson, de Cottesloe, figurait parmi les personnes arrêtées ; les deux hommes restent en détention en attendant une audience le 18 septembre, et les accusations n'ont pas encore été examinées par un tribunal.
Prendre du recul : l'IA, à la fois arme et cible
L'IA traverse cette histoire à deux reprises. D'abord comme arme : Charlie Eriksen, chercheur chez Aikido, estime que les LLM ont réduit l'écart entre lire une technique d'attaque et l'exécuter à grande échelle, produisant des acteurs capables de causer d'énormes dégâts sans la discipline opérationnelle qui accompagnait autrefois une telle capacité. Ensuite comme cible : le coup le plus rentable du groupe a été de frapper LiteLLM, une passerelle IA placée devant le trafic vers les modèles, et donc devant les clés API des fournisseurs, de milliers d'entreprises. Empoisonner une seule dépendance IA leur a rapporté plus d'identifiants que des mois de scan d'API Docker exposées. Les retombées défensives sont réelles elles aussi : GitHub a introduit un délai de trois jours pour les mises à jour de version Dependabot en réponse directe, et d'autres écosystèmes de paquets ont suivi avec leur propre mécanisme de délai.
Pourquoi c'est important
Pour les défenseurs, les correctifs n'ont rien de glamour : épingler les GitHub Actions sur des SHA de commit, traiter la rotation des identifiants comme un exercice d'inventaire plutôt qu'une corvée de gestion d'incident, restreindre la portée des tokens de publication et leur donner une durée de vie courte, et surveiller ses propres domaines dans les logs de stealers. Pour la communauté OSINT, cette affaire est une leçon magistrale de pivot : un alias, un mot de passe fuité et une photo de chat sentimentale ont fait s'effondrer des années d'anonymat. Chaque acteur malveillant traîne ce genre de dette héritée de son adolescence, et elle ne coûte jamais moins cher avec le temps. Le groupe qui a industrialisé la compromission de la chaîne d'approvisionnement a été défait par exactement ce qu'il exploitait chez tous les autres : des identifiants qui auraient dû disparaître il y a des années, et qui ne l'ont pas fait.
Sources : Krebs on Security, Flare, Australian Federal Police, CloudSEK, BleepingComputer
Infostealers
Saisissez votre domaine et voyez instantanément quels comptes d'employés, mots de passe et systèmes ont été compromis par des malwares de type infostealer.
Dans notre viseur
Dumpsec : comment un groupe français de vol de données peu qualifié s'est construit une marque, et s'est fait prendre en six mois
À l'aide de la plateforme de threat intelligence Flare, Predicta Lab reconstitue la piste laissée par Dumpsec sur BreachForums, DarkForums et PwnForums. Sept membres présumés de ce groupe cybercriminel français, âgés de 15 à 22 ans, ont été arrêtés le 11 juin 2026. Actifs depuis fin 2025, ils visaient des cibles françaises comme Colis Privé, l'Assemblée nationale, Assurea et plusieurs fédérations sportives. [ Predicta Lab ]
Les archives publiques mettent un nom sur une victime de meurtre de Chinatown à Boston, 30 ans après
Bellingcat a passé plus d'un an à enquêter sur l'assassinat, façon exécution, en 1996, d'un homme dont les restes ont été retrouvés dans les bois de Sharon, dans le Massachusetts, en 1998, en déposant 27 demandes d'accès aux documents publics auprès de 18 services de police et en contactant plus d'une vingtaine de personnes liées à l'affaire. Les documents montrent que les autorités ont identifié la victime comme Fu Chun Wang, un immigré fujianais sans papiers de 26 ans, soupçonné d'appartenir à la branche bostonienne du gang des Fukienese Flying Dragons, et que les enquêteurs pensaient qu'il avait été tué par des membres de son propre gang après son arrestation pour des cartes bancaires volées. Personne n'a jamais été inculpé pour ce meurtre, et l'affaire reste non résolue. [ Bellingcat ]
L'injection de prompt repensée comme un problème de validation des sources pour les analystes OSINT
Nico Dekens soutient que l'injection de prompt est devenue un véritable enjeu de méthode OSINT : toute page web, tout PDF ou tout jeu de données traité par un outil d'IA doit être considéré comme une entrée potentiellement contrôlée par un attaquant. Ce contenu peut cacher des instructions conçues pour influencer une analyse, faire disparaître certains noms ou masquer des contradictions. Il distingue ce phénomène de l'hallucination, prévient que le risque augmente fortement lorsque des agents IA ont accès aux dossiers d'enquête et peuvent déclencher des actions, et pose une règle : aucune source non fiable ne doit pouvoir déclencher une action. L'article se termine par un lab de type CTF composé de trois fichiers d'entraînement sans danger contenant des contenus cachés ressemblant à des instructions, pour que les analystes s'exercent. [ Dutch OSINT Guy ]
Amsterdam veut écouter d'abord et demander ensuite
Le gouvernement néerlandais a ouvert une consultation publique sur une nouvelle loi sur le renseignement pour les services de sécurité et de renseignement intérieurs et militaires. Ce projet de loi leur permettrait de mettre sur écoute ou de suivre n'importe qui pendant jusqu'à un an sans autorisation préalable ; de contraindre entreprises et citoyens à remettre des données sous peine de sanctions pénales ; et de partager des renseignements avec la police, le fisc et les cellules financières. Une clause d'« état d'urgence » suspendrait la plupart des obligations de contrôle et de rapport, sans définir ce qui la déclenche. La consultation est ouverte jusqu'au 11 octobre 2026. [ Risky Business News // consultation du gouvernement néerlandais ]
Don't miss our future newsletters !
Get the latest OSINT news, monthly recaps and product updates in your inbox.
More newsletters from Predicta Lab
October 5, 2026 · 9 min read
ShinyHunters affirme avoir piraté le FBI : quand les chasseurs s'en prennent au Bureau
ShinyHunters affirme avoir volé des téraoctets de données sur les agents et candidats du FBI via le portail de recrutement du Bureau. Ce qui est vérifié, ce qui n'est qu'affirmé, et pourquoi le FBI a répondu par des menottes.
August 3, 2026 · 1 min read
Le récap OSINT : août 2026
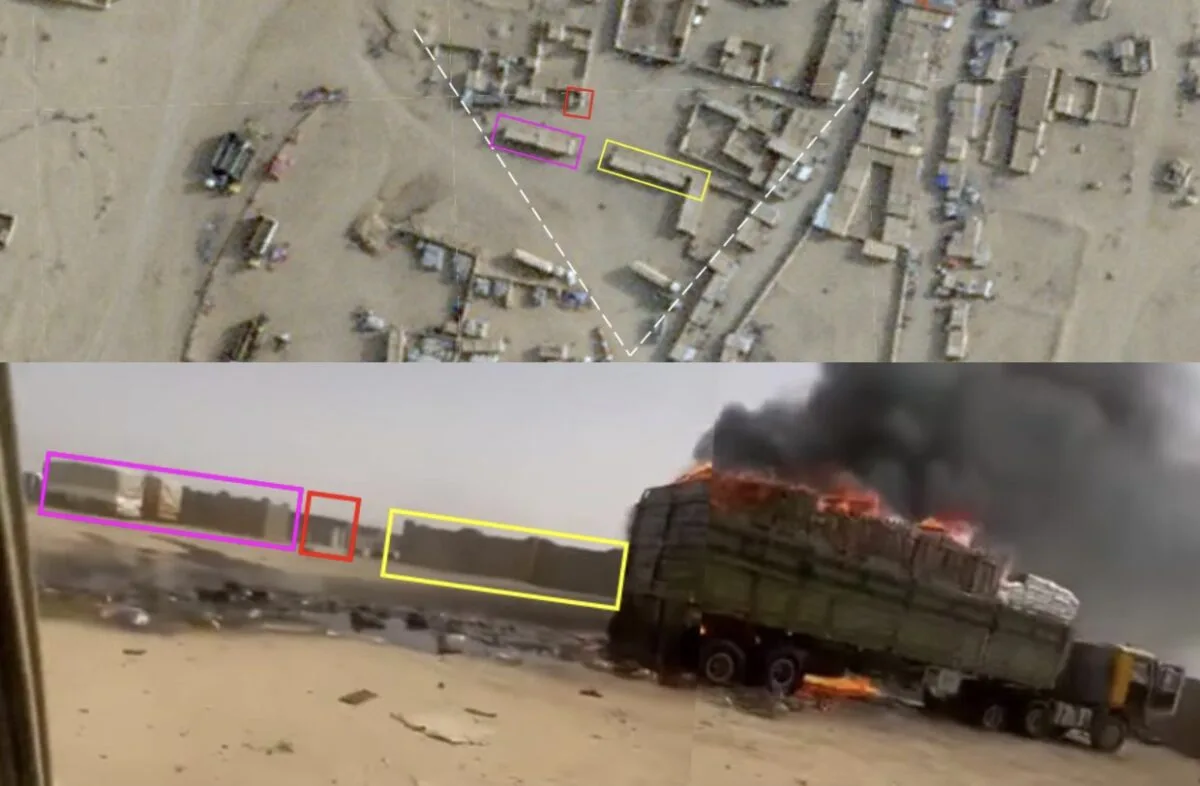
Ce mois-ci en OSINT : révéler l'implication de l'Africa Corps au Mali, la face sombre de l'OSINT et la découverte de nouveaux outils d'investigation.
July 6, 2026 · 2 min read
Le récap OSINT : juillet 2026
Ce mois-ci en OSINT : démasquer des campagnes d'influence, suivre des traces numériques cachées, enquêter sur des preuves générées par IA, découvrir de nouveaux outils d'investigation et se préparer pour un CTF OSINT en septembre.
June 1, 2026 · 2 min read
Le récap OSINT : juin 2026
Ce mois-ci dans l'OSINT : suivre des troupes, enquêter sur des mines grâce à l'imagerie satellite, explorer Discord comme point de pivot en OSINT, tester de nouveaux outils d'enquête et les CTF à venir.
