
ShinyHunters affirme avoir piraté le FBI : quand les chasseurs s'en prennent au Bureau
October 5, 2026 · 9 min read
La défiguration était en soi une provocation : « This site has been seized by ShinyHunters », une parodie des bannières de saisie que le FBI appose sur les marketplaces criminelles qu'il démantèle. Le mardi 22 septembre, la plaisanterie avait laissé place à quelque chose de plus sérieux. Apply[.]fbijobs[.]gov et le Special Agent Applicant Portal affichaient tous deux « currently unavailable », et le Bureau a confirmé à plusieurs médias qu'il « a connaissance d'allégations d'activité non autorisée affectant FBIjobs[.]gov et mène actuellement une enquête ». Une semaine plus tard, cette enquête restait la dernière déclaration officielle sur l'affaire. Puis les menottes sont sorties.
Ce qui est vérifié, ce qui n'est qu'affirmé
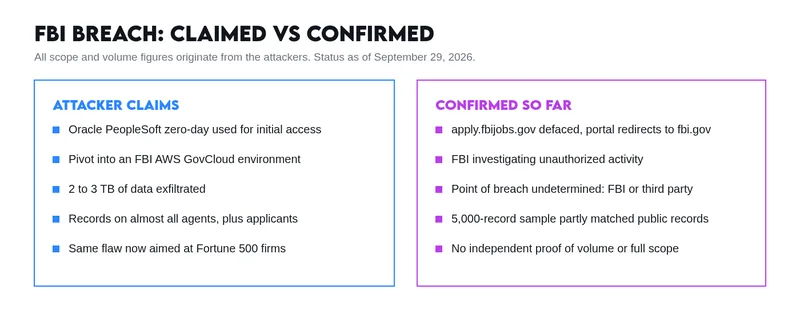
ShinyHunters dit s'être introduit dans la nuit du lundi 21. Selon le groupe, il a exploité une zero-day dans Oracle PeopleSoft, la plateforme RH derrière le site de recrutement, a pivoté vers des serveurs AWS GovCloud et est reparti avec 2 à 3 téraoctets couvrant « presque TOUS les agents du FBI » ainsi que toutes les personnes ayant un jour postulé au Bureau, en plus de services internes qu'il nomme Criminal Justice, HR et Medlink. Tout cela, à l'heure où nous écrivons, reste une affirmation.
Ce que les enquêtes indépendantes ont établi est plus limité, mais ce n'est pas rien. 404 Media, qui a révélé l'affaire, a reçu un échantillon de 5 000 fiches présumées d'agents : noms, adresses personnelles, numéros de téléphone, dates de naissance, et dans certains cas des informations sur les conjoints. Des recherches OSINT ont associé des numéros de l'échantillon à des personnes réelles portant les mêmes noms, et des recherches dans des archives de fuites ont relié certains numéros à du personnel du ministère de la Justice. Reuters est allé plus loin, en confrontant des données, dont des numéros de sécurité sociale, aux fichiers des agences d'évaluation de crédit et aux archives de District 4 Labs, une société de renseignement sur le dark web : au moins dix fiches semblaient correspondre, dont celle du directeur du FBI Kash Patel, et une source proche du dossier a indiqué que les intitulés de poste concordaient dans certains cas. Des articles ultérieurs ont révélé que l'échantillon contenait aussi des références à des documents médicaux, dont des évaluations psychiatriques et des résultats de tests de dépistage de drogues, ce qui alourdit considérablement les enjeux. Et le 28 septembre, le FBI aurait informé ses propres agents et employés que leurs informations personnelles, dont noms, adresses, intitulés de poste et numéros de sécurité sociale, avaient été exposées lors d'un incident de sécurité, tout en refusant toujours de confirmer publiquement une fuite. Ce que personne n'a établi, c'est la provenance. Les données sont au moins en partie réelles, mais aucune preuve publique ne montre encore qu'elles proviennent des systèmes internes du FBI plutôt que d'un assemblage de fuites plus anciennes.
Une rancune, pas une demande de rançon
ShinyHunters assure que l'opération n'a pas de motivation financière. Son grief affiché est un bulletin du FBI de mai 2026, publié après l'attaque du groupe contre la plateforme Canvas d'Instructure, que les hackers jugent diffamatoire : ils nient appartenir à The Com, nient avoir organisé des swattings contre des proches de victimes et nient avoir fabriqué des contenus compromettants pour extorquer leurs cibles. Leur communiqué sur leur site de fuite, adressé nommément à Brett Leatherman, directeur adjoint de la division cyber du FBI, et au directeur Kash Patel, laisse une semaine au Bureau pour corriger ou supprimer les passages incriminés, un ultimatum qui expire fin septembre. Interrogé sur le sort des données dans le cas contraire, le groupe a refusé de répondre. Il a depuis atténué cette ambiguïté, en déclarant à TechCrunch qu'il ne publierait pas les données volées au FBI car l'intrusion visait à faire passer un message et à contester les accusations, ce qu'il estime chose faite.
Cette attitude s'inscrit dans une audace croissante. En juin, le même groupe a exploité une zero-day PeopleSoft (CVE-2026-35273) pour extorquer une centaine d'universités. Sa liste de victimes pour 2026 compte déjà Salesforce, Snowflake, McKesson et Instructure. Début septembre, il a piraté et défiguré le site de fuite du gang de ransomware Clop, une organisation criminelle rivale. Et le groupe affirme désormais retourner son nouvel exploit contre des entreprises du Fortune 500.
Le Bureau répond par des menottes
La vraie réponse à l'ultimatum n'est pas arrivée sous forme de correction mais de vidéo : dans un message publié sur FBI.gov, Brett Leatherman, celui-là même que les hackers avaient interpellé nommément, a annoncé que la police nationale néerlandaise avait arrêté l'un des leaders présumés. Les détails confirmés par la police néerlandaise le 29 septembre sont plus étranges que ce que la vidéo laisse entendre. Le suspect, un Amstellodamois de 24 ans, a en réalité été arrêté le 15 septembre pour participation à une organisation criminelle et a été placé en détention provisoire pour au moins 90 jours. Selon les enquêteurs, l'ordinateur portable saisi contenait des informations sur deux meurtres devant être commis à l'étranger, désormais l'objet d'une enquête distincte. Brian Krebs et d'autres médias l'ont identifié comme Pepijn van der Stap, directeur technique de la société de sécurité Neo Security, dont Bloomberg avait dressé le portrait en 2024 comme un chercheur menant en parallèle une activité de hacker criminel. Deux réserves tempèrent ce succès : ni la vidéo ni le communiqué néerlandais ne relient explicitement l'arrestation à l'intrusion sur le portail de recrutement, et le groupe lui-même a déclaré à TechCrunch que l'homme « n'a aucun lien avec nous ».
Une année que le FBI préférerait oublier
Il s'agit de la deuxième compromission signalée d'un système du FBI en 2026, après une intrusion en mars dans un réseau gérant des écoutes en temps réel et des mandats de renseignement étranger. Ajoutez la fuite de l'e-mail personnel du directeur Patel par le groupe Handala, lié à l'Iran, le même mois, et le tableau est celui d'une agence dont le propre périmètre subit un assaut soutenu, et parfois réussi.
Les enjeux de contre-espionnage sont difficiles à surestimer. Un jeu de données associant des agents à leurs adresses personnelles, numéros de téléphone et conjoints est un matériau de choix pour la coercition et la surveillance par des services étrangers, et une menace physique directe s'il atteint les criminels sur lesquels ces agents enquêtent. Cynthia Kaiser, ancienne haute responsable cyber du FBI désormais chez Halcyon, explique que sa première inquiétude porte sur les risques à court terme pour les agents, venant des personnes qu'ils ont envoyées derrière les barreaux, et cite en exemple la fuite de données d'employés du FBI de 2016 : ces données circulent toujours sur le dark web dix ans plus tard. Ce genre de jeu de données n'expire pas.
Sources : 404 Media, TechCrunch, CyberScoop, BleepingComputer, Cybersecurity Dive, Reuters, FBI (vidéo), TechCrunch (arrestation)
Infostealers
Infostealers vous permet de saisir votre domaine et de voir instantanément quels comptes d'employés, mots de passe et systèmes ont été compromis par des malwares de type infostealer.
Dans notre viseur
Auditer une fois, faire confiance pour toujours : la faille zero-click de quatre agents de code IA
Air Security a révélé Plugin4Shell, une classe d'exécution de code à distance zero-click touchant Claude Code, OpenAI Codex, Gemini CLI et GitHub Copilot. Les agents épinglaient les plugins de marketplace sur un SHA de commit sans jamais vérifier que le code récupéré y correspondait, si bien que des attaquants pouvaient remplacer silencieusement des plugins approuvés par des révisions malveillantes. Claude Code 2.1.179 et Codex 0.146.0 intègrent des correctifs, tandis que Gemini CLI est abandonné sans correctif et que Copilot s'appuie sur des protections côté GitHub. Les éditeurs ont été prévenus en juin 2026. [ CybersecAsia // dev.to ]
Dix ans d'arnaques sentimentales se terminent par un vol du Cap vers un tribunal du New Jersey
Cinq leaders présumés de la zone du Cap de Black Axe, le réseau criminel nigérian officiellement connu sous le nom de Neo Black Movement of Africa, ont été extradés d'Afrique du Sud le 11 septembre et présentés au tribunal fédéral de Trenton le 14 septembre. Selon les procureurs américains, le groupe a mené de 2011 à 2021 des arnaques sentimentales qui ont escroqué plus de 100 victimes, avant de recourir à des menaces pour leur soutirer de nouveaux paiements. Chacun est poursuivi pour fraude électronique et blanchiment d'argent, passibles de 20 ans de prison, un cas rare d'extradition atteignant le niveau de direction d'un syndicat de fraude ouest-africain. [ US Department of Justice // The Record ]
Sept millions de lunettes Meta, une pétition, et une Europe à bout de patience
La pression monte en Europe contre les lunettes connectées équipées de caméras, après la diffusion en ligne de vidéos de femmes et de jeunes filles filmées à leur insu ; en Grande-Bretagne et en Irlande, une pétition Stop Smart Glasses a dépassé les 9 100 signatures. Oslo a interdit ces appareils dans les écoles, la CNIL a appelé à la vigilance et le Comité européen de la protection des données a commandé un rapport attendu cet automne, tandis que des eurodéputés réclament des règles à l'échelle de l'UE. Meta a vendu environ 7 millions de paires en 2025, contre 2 millions sur les deux années précédentes cumulées. [ AFP via Digital Journal // Gulf News ]
Géolocaliser les frappes que le Mali montre au journal télévisé
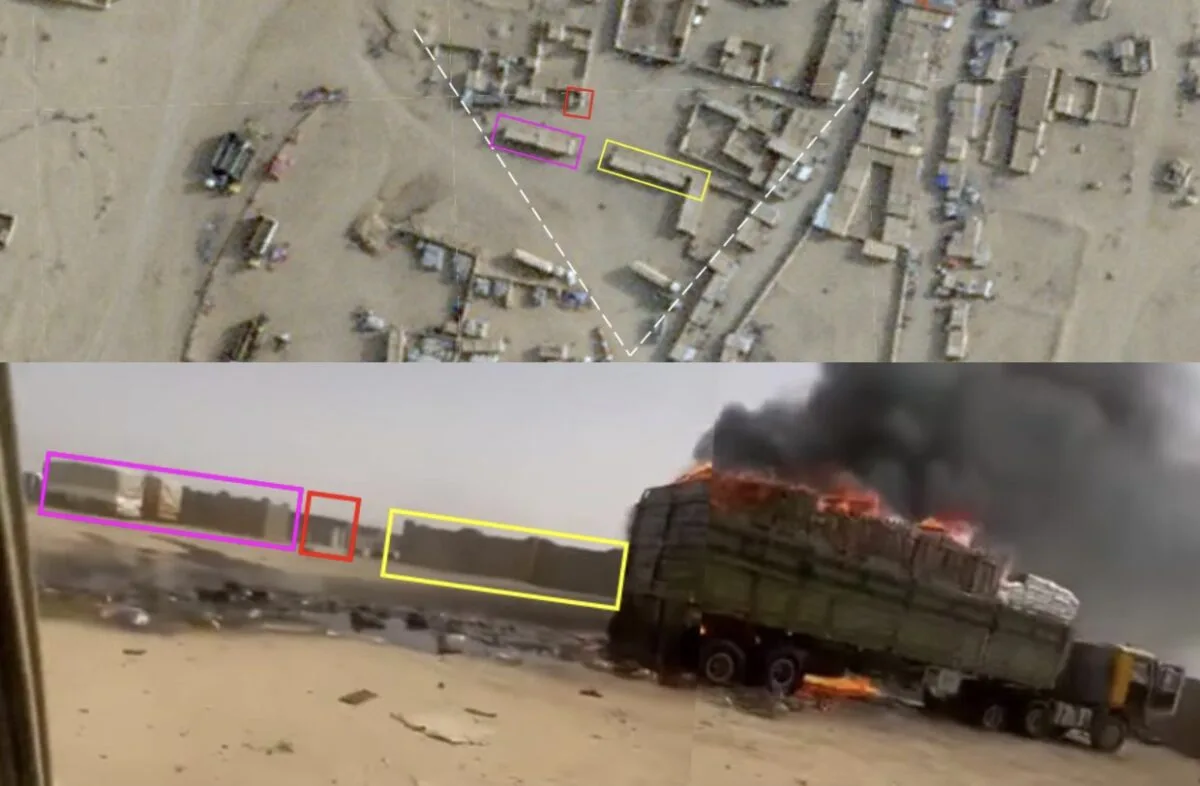
Une enquête conjointe de Bellingcat et Jeune Afrique a géolocalisé plus d'une douzaine de frappes de drones de l'armée malienne dans le nord du Mali, documentant au moins 30 morts civils, dont 13 personnes tuées à Amasrakad, parmi lesquelles sept enfants. À partir d'images de frappes diffusées à la télévision nationale, d'imagerie satellite et de témoignages, les chercheurs montrent que les frappes touchent à répétition des marchés, des concessions et des sites miniers, des experts décrivant une logique de ciblage fondée sur la culpabilité par le lieu. L'armée malienne, qui présente ces frappes comme des opérations précises contre des terroristes, a refusé de répondre aux questions des enquêteurs. [ Bellingcat ]
Six ans de retard, 403 millions d'euros : l'Irlande fait enfin payer Google pour le suivi de localisation
La Data Protection Commission irlandaise a infligé le 21 septembre une amende de 403 millions d'euros à Google pour avoir traité de manière illicite et déloyale les données de localisation des utilisateurs via l'Activité sur le Web et les applications, l'Historique des positions et la Précision de la localisation, entre mai 2018 et février 2020. L'enquête avait été ouverte en février 2020 après des plaintes d'organisations européennes de consommateurs ; il s'agit de la première amende de la DPC contre Google et de la quatrième plus importante au titre du RGPD. Google dispose de six mois pour mettre ce traitement en conformité. [ Data Protection Commission // The Record ]
Don't miss our future newsletters !
Get the latest OSINT news, monthly recaps and product updates in your inbox.
More newsletters from Predicta Lab
September 7, 2026 · 8 min read
TeamPCP démasqué : un avatar de chat et un mot de passe fuité
La newsletter s'ouvre au-delà de l'OSINT : cybersécurité, CTI et IA. Dans ce numéro : comment un alias, un mot de passe fuité et une photo de chat ont démasqué TeamPCP, le groupe derrière la plus longue série d'attaques sur la chaîne d'approvisionnement logicielle.
August 3, 2026 · 1 min read
Le récap OSINT : août 2026
Ce mois-ci en OSINT : révéler l'implication de l'Africa Corps au Mali, la face sombre de l'OSINT et la découverte de nouveaux outils d'investigation.
July 6, 2026 · 2 min read
Le récap OSINT : juillet 2026
Ce mois-ci en OSINT : démasquer des campagnes d'influence, suivre des traces numériques cachées, enquêter sur des preuves générées par IA, découvrir de nouveaux outils d'investigation et se préparer pour un CTF OSINT en septembre.
June 1, 2026 · 2 min read
Le récap OSINT : juin 2026
Ce mois-ci dans l'OSINT : suivre des troupes, enquêter sur des mines grâce à l'imagerie satellite, explorer Discord comme point de pivot en OSINT, tester de nouveaux outils d'enquête et les CTF à venir.
